Security-incidenten zijn geen pech maar het gevolg van beleid, het is geen onwil maar professionele onkunde.
In de waan van de dag blijkt telkens weer dat IT-security belangrijk wordt genoemd, maar in de uitvoering alleen en tijdelijk de aandacht en middelen krijgt nadat het kalf is verdronken.
Zoals als ik al eerder schreef, security zit ons IT-ers, maar ook onze opdrachtgevers, niet in de genen. Door gebrek aan visie en urgentie wordt kennis, “we weten het wel”, niet door vertaald naar daden. Security is dan ook vooral een management-issue, cultuur, de techniek volgt.
Uniform, meetbaar, bestuurbaar
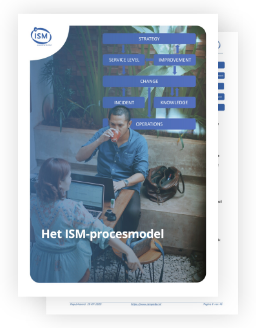
Nu is cultuur niet snel aan te passen. Maar de besturing wel. Vanuit het “weten” kan men kiezen om de sturing op strategisch niveau te structureren. Dit is in de IT-dienstverlening een bekend model. Op operationeel en ook tactisch niveau is het breed geaccepteerd dat het werk wordt gestructureerd door de basisprocessen Change, Incident, Operations en Knowledge (Configuration), Service Level en Improvement (Problem+). Deze processen zijn niet de oplossing, maar helpt de uitvoerenden en leiders in hun dagelijks werk. Het maakt het uniform, meetbaar en beter bestuurbaar.
Het is echter niet langer verantwoord om het werk op strategisch niveau niet ook te gaan structureren. De huidige security-incidenten tonen aan dat ad hoc aandacht voor IT-security, het hit and run gedrag met de auditor, volstrekt onvoldoende is om schade te voorkomen.
Het strategy-proces
En dit geldt niet alleen voor security, vele onderwerpen schreeuwen om structurele aandacht op strategisch niveau, zoals architectuur, Customer Experience, regie-organisatie en besturing.
Resultaatgericht werken
Feitelijk gaat het om het organiseren van resultaatgericht werken van de gehele IT-organisatie, het creëren van één geïntegreerde holistische besturing. Dat begint bij beleid dat moet landen bij de uitvoerenden, want alleen als het daar terecht komt heeft het invloed op de dienstverlening.
Mooi beleid dat niet terecht komt bij de uitvoerenden is een management-excuus, een tegeltje aan de wand…. Alles wat uiteindelijk niet aantoonbaar landt in de operatie is achteraf waardeloos. Maak daarom strategie meetbaar, niet alleen met betrekking tot de volledigheid en actualiteit, maar vooral in relatie tot de invloed op het resultaat.
Dat betekent dat de gehele cirkel van beleid rond gemaakt moet worden. Van beleidsvorming, naar inrichten van de organisatie, naar uitvoering, naar meten en bijstelling van beleid (PDCA).
De meerwaarde van strategy
De cirkel wordt rond gemaakt door het ontbrekende “strategy” proces. Hierdoor ontstaat (ook al is het maar een begin) gestructureerde en continue sturing op:
- volledigheid – zijn de relevant beleidsterreinen afgedekt, missen we niets, worden we niet verrast?
- toepasbaarheid – is het beleid reëel
- bestuurbaarheid – zijn de (eind)verantwoordelijk bekend op MT, leidinggevend en uitvoerend niveau
- meetbaarheid – kent het beleid, ook per sprint, duidelijke Definitions of Done
- operationeel resultaat– blijkend uit actuele rapportages of dashboards waardoor de aandacht gefocussed blijft op de strategische doelstellingen
- bijsturing – optimalisatie door bijsturing of aanpassen van doelstellingen
Door de continue aandacht, data-gedreven onderbouwt met actuele resultaten, ontstaat groeiende aandacht, wat vaak de aanzet is voor de noodzakelijke verandering in visie, urgentie en bewustwording.
De invoering en toepassing van een strategy proces borgt de aandacht voor het creëren, onderhouden en presteren op basis van strategische keuzes. Het proces helpt de leidinggevenden de uitstel-valkuil van strategische aandacht te vermijden en geeft inzicht in de mate waarin strategisch gestuurd wordt
Processen zijn nooit de oplossing, maar ze kunnen wel een belangrijke bijdrage leveren. En zo kan ook security van kansloos naar geborgd gaan.